Logistique : Kaspersky découvre une vulnérabilité dans les lecteurs de codes-barres
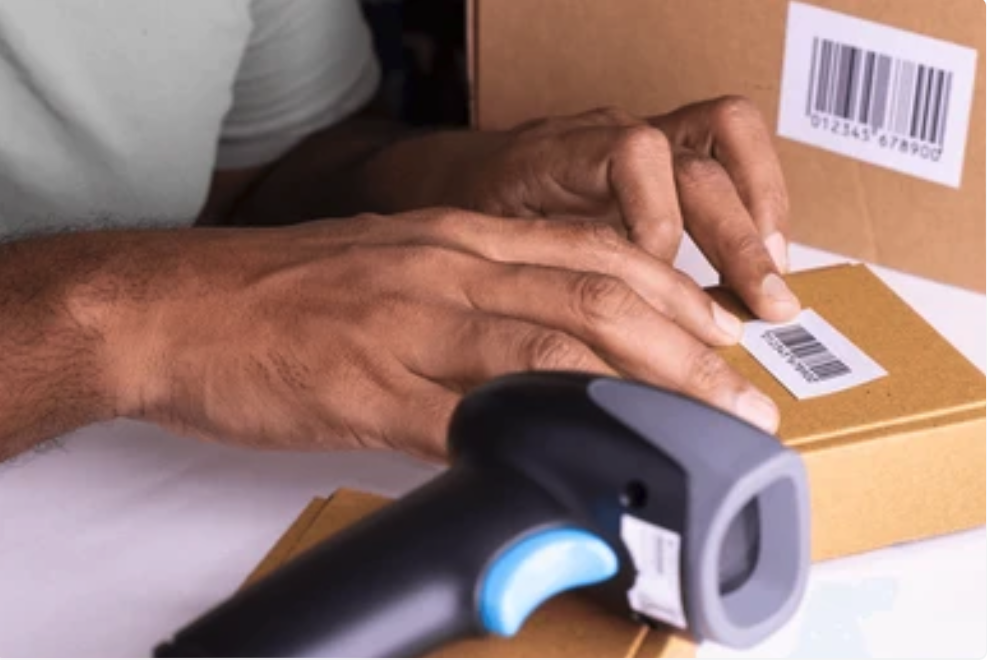
Une simple douchette de lecture de codes-barres pourrait devenir la porte d’entrée d’une cyberattaque ciblant les entrepôts et les chaînes d’approvisionnement. C’est la conclusion à laquelle sont parvenus les experts de Kaspersky, qui ont identifié une vulnérabilité affectant un modèle de lecteur largement déployé dans les secteurs de la logistique et du commerce de détail.
Présentée lors du Security Analyst Summit 2026 à Bali, cette découverte résulte d’un audit de sécurité mené sur l’écosystème numérique d’un entrepôt moderne. Dans un contexte où le commerce électronique mondial dépasse désormais les 6 000 milliards de dollars, toute interruption des opérations logistiques peut avoir des conséquences financières et opérationnelles importantes.
Les chercheurs ont mis en évidence une faiblesse liée à l’absence d’authentification entre certains scanners sans fil et leur station de base. Exploitant cette faille, un attaquant situé à proximité pourrait intercepter des informations Bluetooth, puis envoyer à distance des commandes malveillantes sous la forme de frappes clavier simulées. Une fois transmises à l’ordinateur connecté, ces commandes pourraient permettre l’exécution d’actions non autorisées sans intervention de l’utilisateur.
Selon Kaspersky, le risque ne se limite pas aux seuls lecteurs de codes-barres. Des équipements couramment utilisés dans les entrepôts, tels que les terminaux portables de saisie de données ou les imprimantes thermiques, pourraient également constituer des vecteurs d’intrusion vers des systèmes critiques, notamment les logiciels de gestion d’entrepôt (WMS).

« Le commerce de détail et la logistique modernes sont profondément numérisés. Cette connectivité omniprésente signifie que n’importe quelle technologie peut devenir le point d’entrée d’une cyberattaque », souligne Sergey Sidorov, responsable des services de sécurité industrielle chez Kaspersky.
Face à cette menace, l’éditeur recommande notamment de vérifier les équipements avant leur intégration au réseau, de désactiver les interfaces Bluetooth inutilisées, de renforcer les mécanismes d’authentification, de segmenter les réseaux et d’appliquer rapidement les correctifs de sécurité disponibles.
Cette découverte illustre une nouvelle fois l’élargissement de la surface d’attaque des infrastructures logistiques, où des équipements considérés comme anodins peuvent aujourd’hui représenter un risque majeur pour la continuité des opérations et la sécurité des chaînes d’approvisionnement.